Kalau ditanya apa aset paling berharga di perpustakaan, kebanyakan orang akan menunjuk gedung, rak, atau koleksi bukunya. Padahal ada satu aset yang kalau hilang, perpustakaan bisa lumpuh berbulan-bulan tanpa satu pun buku fisiknya rusak: database di dalam server.
Aset Terbesar Ada di Dalam Database
Di perpustakaan modern, hampir semua aktivitas bergantung pada data digital. Ada jutaan entri katalog yang butuh bertahun-tahun untuk disusun, riwayat peminjaman setiap anggota, dan data pribadi pemustaka seperti nama, alamat, nomor identitas, sampai foto KTP yang dikumpulkan saat pendaftaran. Kalau semua itu hilang atau bocor, kerugiannya jauh lebih besar dari sekadar ketidaknyamanan teknis.
Ancamannya juga datang dari banyak arah. Peretas bisa menyusup lewat celah pada aplikasi web. Ransomware, yaitu program jahat yang mengenkripsi seluruh data lalu meminta tebusan untuk membukanya, bisa masuk lewat satu lampiran email yang dibuka staf tanpa curiga. Ada pula ancaman yang tidak melibatkan peretas sama sekali, seperti hard disk yang rusak mendadak. Apa pun penyebabnya, akibatnya sama: katalog tidak bisa dibuka, sirkulasi berhenti, dan layanan lumpuh sampai data berhasil dipulihkan, kalau memang masih bisa dipulihkan.
Menerapkan Aturan Emas Backup 3-2-1
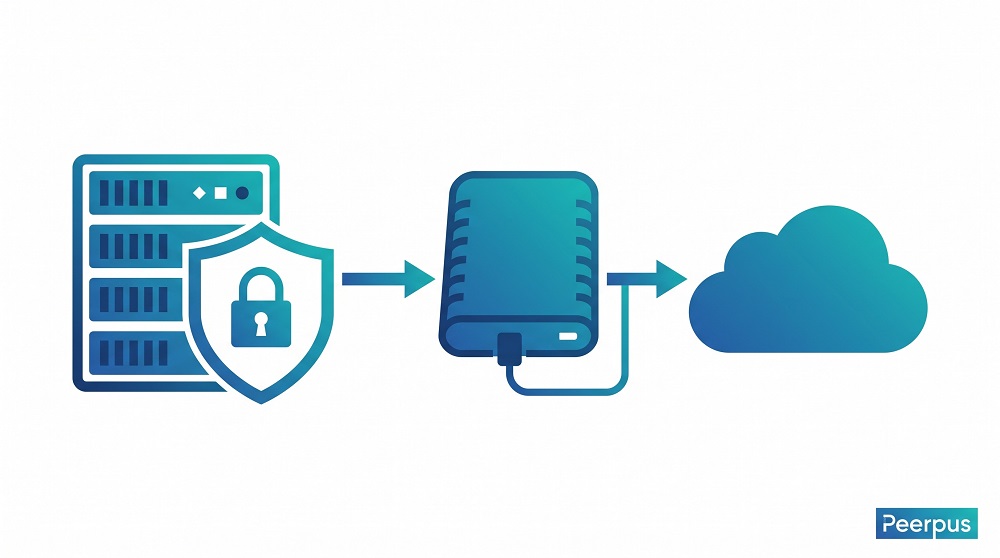
Di dunia IT ada pegangan sederhana untuk pencadangan data yang disebut aturan 3-2-1. Angka pertama berarti setidaknya ada 3 salinan data, yaitu data utama ditambah dua cadangan. Angka kedua berarti salinan itu disimpan di 2 jenis media berbeda, misalnya hard disk eksternal dan penyimpanan cloud. Alasannya, kalau satu jenis media punya kelemahan tertentu, jenis lainnya kemungkinan besar tidak ikut terdampak.
Angka terakhir sering paling diabaikan: 1 salinan harus disimpan di lokasi yang berbeda secara fisik. Cadangan yang ditaruh di ruangan yang sama dengan server tidak banyak berguna kalau ruangan itu kebanjiran atau terbakar. Menyimpan salinan di cloud storage, termasuk layanan object storage seperti yang kita bahas di artikel sebelumnya, adalah cara praktis memenuhi syarat ini tanpa harus menyewa ruang penyimpanan fisik di tempat lain.
Satu hal lagi yang menentukan: backup yang tidak pernah diuji sama saja dengan tidak punya backup. Banyak instansi baru sadar file cadangannya korup atau tidak lengkap justru saat sedang butuh memulihkan data. Jadwalkan uji pemulihan (restore test) secara berkala, dan untuk menghadapi ransomware, pastikan setidaknya satu salinan tidak terhubung terus-menerus ke server utama, karena ransomware bisa ikut mengenkripsi cadangan yang selalu tersambung.
Enkripsi dan Keamanan Jalur Akses (SSL/HTTPS)
Keamanan juga menyangkut jalur yang dilewati data saat berpindah dari perangkat pemustaka ke server. Website perpustakaan, terutama halaman OPAC yang punya fitur login anggota atau formulir pendaftaran, sebaiknya sudah menggunakan HTTPS dengan sertifikat SSL yang valid dan tidak kedaluwarsa. Saat ini sertifikat SSL bisa didapat gratis lewat berbagai penyedia, jadi biaya bukan lagi alasan untuk menundanya.
Dampaknya bagi pemustaka nyata. Tanpa SSL, data yang diketik anggota, seperti username, password, atau nomor identitas, dikirim dalam bentuk yang bisa dibaca oleh pihak lain yang berada di jaringan yang sama. Bayangkan seorang mahasiswa login ke akun perpustakaan lewat WiFi publik di kafe: tanpa enkripsi, kredensialnya bisa disadap oleh orang yang sengaja memantau jaringan itu. Browser modern juga menandai situs tanpa HTTPS sebagai “tidak aman”, dan tanda itu bisa menurunkan kepercayaan pengunjung pada perpustakaan Anda.
Pembaruan Sistem (Patching) Secara Berkala
Kelalaian yang paling sering terjadi di instansi adalah menunda-nunda update. Sistem yang sudah berjalan lancar bertahun-tahun terasa “sayang” kalau diutak-atik, apalagi ada kekhawatiran pembaruan akan merusak kustomisasi yang sudah dibuat. Padahal pembaruan aplikasi otomasi perpustakaan seperti SLiMS atau INLISLite, juga versi PHP dan MySQL di server, biasanya memuat tambalan keamanan (security patch) untuk celah yang sudah diketahui publik. Begitu celah itu diumumkan, peretas justru memburu server yang belum diperbarui.
Cara aman melakukannya: sebelum memperbarui, backup dulu seluruh data dan aplikasi, lalu coba di lingkungan uji kalau memungkinkan. Dengan begitu risiko kerusakan kustomisasi bisa diantisipasi tanpa harus membiarkan celah keamanan terbuka.
Keamanan siber bukan pekerjaan yang selesai begitu website diluncurkan. Ia adalah komitmen perawatan yang berulang: memeriksa backup, memperbarui sistem, dan memastikan sertifikat tidak kedaluwarsa, entah dijadwalkan mingguan atau bulanan. Kalau kegiatan ini dimasukkan ke dalam SOP resmi pengelola TI perpustakaan, keamanan tidak lagi bergantung pada ingatan satu orang, dan perpustakaan tidak perlu menunggu insiden untuk mulai pedul